Les 13 millions d’abonnés de Microsoft sur X ont découvert Clippy en photo de profil du compte officiel de l’éditeur, ce jeudi. Derrière ce retour inattendu du trombone d’Office, des pirates cherchaient à faire augmenter le cours d’un jeton de cryptomonnaie pour le revendre au plus haut.

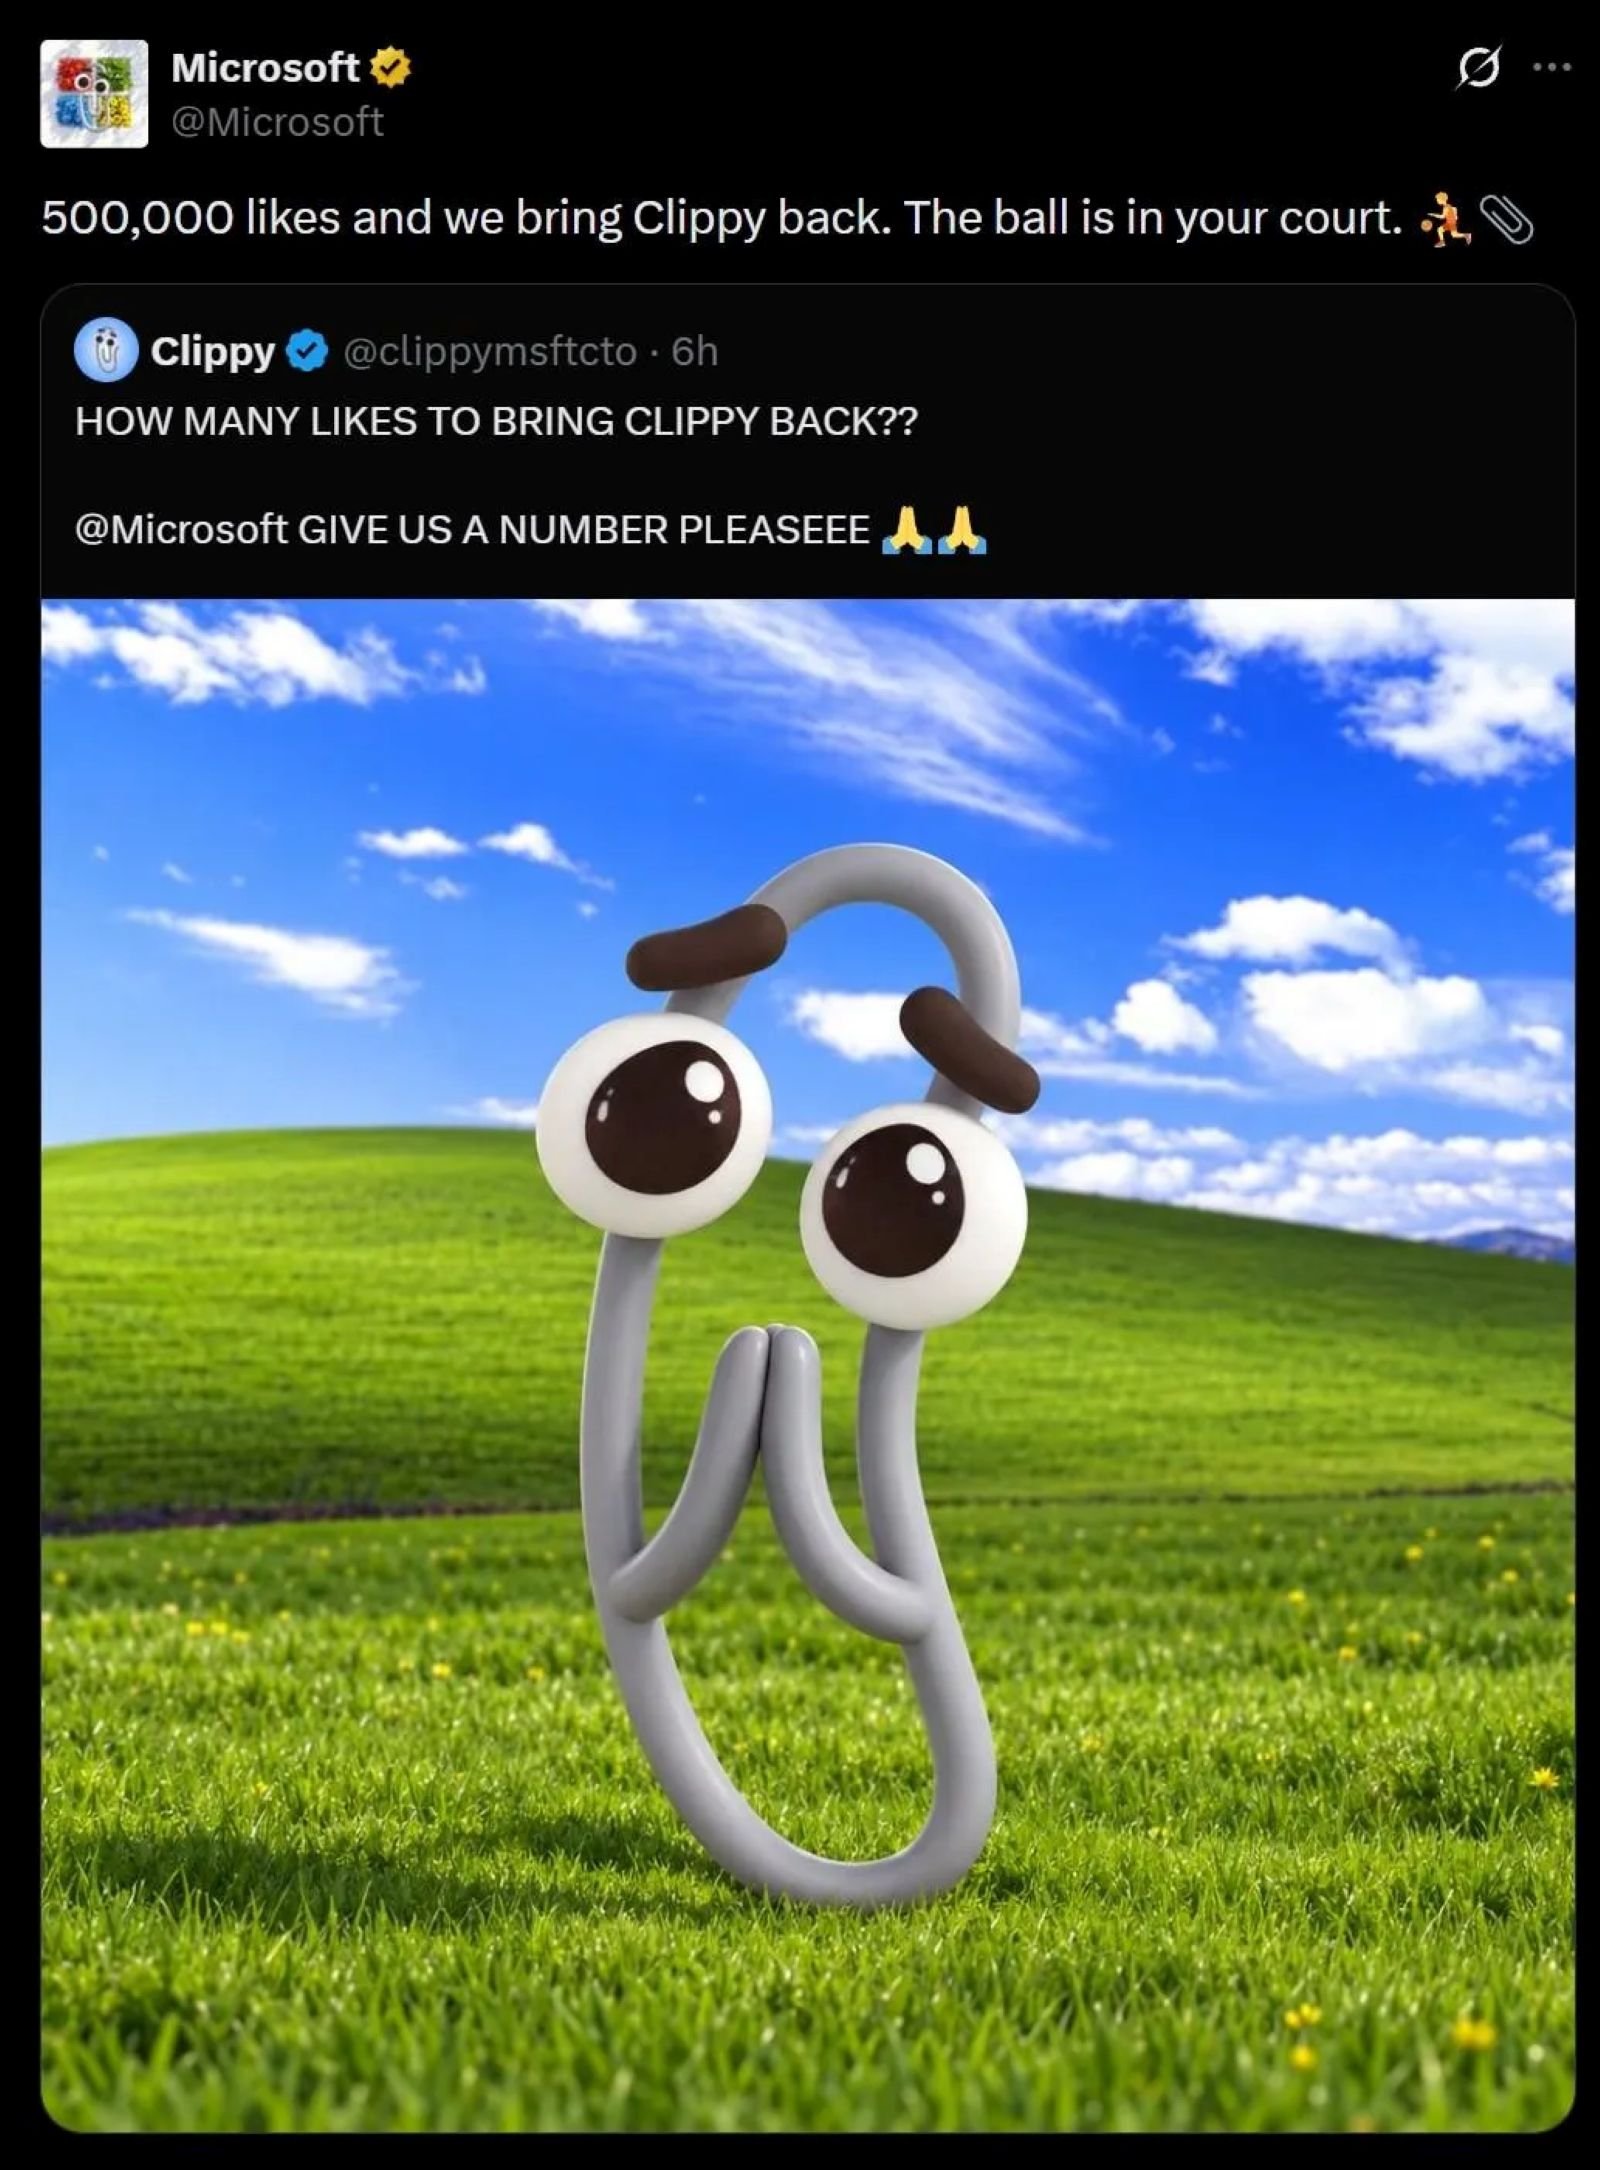
Les intrus ont commencé par abonner le compte @Microsoft à @clippymsftcto, aujourd’hui suspendu par X.com. Ses auteurs avaient publié une image de Clippy posé sur le célèbre fond d’écran vert et bleu de Windows XP, avec cette question en capitales, « Combien de likes pour faire revenir Clippy ? ». Les pirates ont répondu « 500 000 likes et on ramène Clippy, la balle est dans votre camp » depuis le compte de l’éditeur. Les promoteurs du jeton $Clippy ont ensuite relayé ce message sur un autre compte, @ClippyMSFT, en vantant un « pool de liquidités directement associé à $MSFT », en référence à l'action Microsoft. L’entreprise a repris le contrôle de son compte et supprimé ces publications, mais elle n’a toujours pas expliqué comment les pirates ont obtenu leur accès.
Microsoft confirme le piratage et menace de poursuites
« Nous avons confirmé un accès non autorisé à notre compte sur X, notamment des publications qui ne provenaient pas de Microsoft », a indiqué Brent Colburn, porte-parole de l’entreprise, à The Verge. Il a ajouté que le compte avait été sécurisé et les publications non autorisées supprimées, avant de préciser que Microsoft poursuivait son enquête sur les circonstances de l’intrusion.
Une trentaine de minutes après la suppression des premières publications, un message d’excuses a été mis en ligne sur le compte, puis effacé à son tour. Dans ce texte, Microsoft affirmait n’avoir « ni autorisé, ni parrainé, ni approuvé » la création ou la promotion d’un quelconque jeton lié à sa marque. L’éditeur promettait aussi d’engager « les poursuites judiciaires appropriées pour faire retirer le jeton non autorisé ».
Les pirates ont monté un « pump and dump » classique. Dans ce type d’escroquerie, les promoteurs d'un jeton en achètent une grande quantité à bas prix, attirent ensuite les acheteurs grâce à une caution prestigieuse et revendent tout au plus haut, si bien que les derniers arrivés gardent des jetons sans valeur. Pour ces escrocs, le compte officiel de Microsoft était une vitrine idéale, et ils ont ajouté l’allusion à l’action $MSFT pour donner au jeton une fausse apparence de sérieux. À ce stade, personne n’a publié le nombre d’acheteurs piégés ni les sommes encaissées par les pirates. En septembre 2024, des fraudeurs avaient piraté le compte d’OpenAI sur X pour vendre un faux jeton $OpenAI, huit mois après le détournement du compte de Mandiant, filiale de Google.
Les pistes d’intrusion sur le compte de Microsoft
Le site spécialisé SecurityWeek évoque plusieurs pistes d'intrusion, à commencer par l’échange de carte SIM. Avec cette technique, un escroc obtient auprès d’un opérateur une nouvelle carte SIM liée au numéro de téléphone du compte, puis reçoit à la place de son propriétaire les codes de vérification envoyés par SMS.
En janvier 2024, Eric Council Jr. A présenté une fausse pièce d’identité dans une boutique AT&T de l’Alabama pour obtenir une carte SIM liée au numéro de téléphone du régulateur américain des marchés financiers (SEC). Ses complices ont alors annoncé sur le compte @SECGov une fausse approbation des ETF Bitcoin, et le cours de la cryptomonnaie a augmenté de plus de 1 000 dollars avant de reculer. La justice américaine a condamné Eric Council Jr. à 14 mois de prison en mai 2025.
Les pirates ont aussi pu infecter l’ordinateur d'un employé de Microsoft avec un infostealer. Grâce à ce type de logiciel malveillant, ils récupèrent les cookies de session du navigateur et entrent sur le compte sans mot de passe ni code de double authentification. Dernière hypothèse, des intrus ont pu compromettre un outil tiers de gestion des réseaux sociaux, avec lequel les équipes de communication des grandes entreprises publient sans passer par l’application X.
En attendant les conclusions de l’enquête de Microsoft, les promoteurs du jeton continuaient, hier matin, d'en faire la publicité depuis le compte @ClippyMSFT, toujours actif.


