Carrefour prévient une partie de ses clients que leur identité et leurs coordonnées personnelles ont fuité après le piratage d'un prestataire. Celui-ci n'est pas nommé, mais deux sites spécialisés pointent vers Shipup, déjà cité dans les fuites de Micromania et d'Easypara.

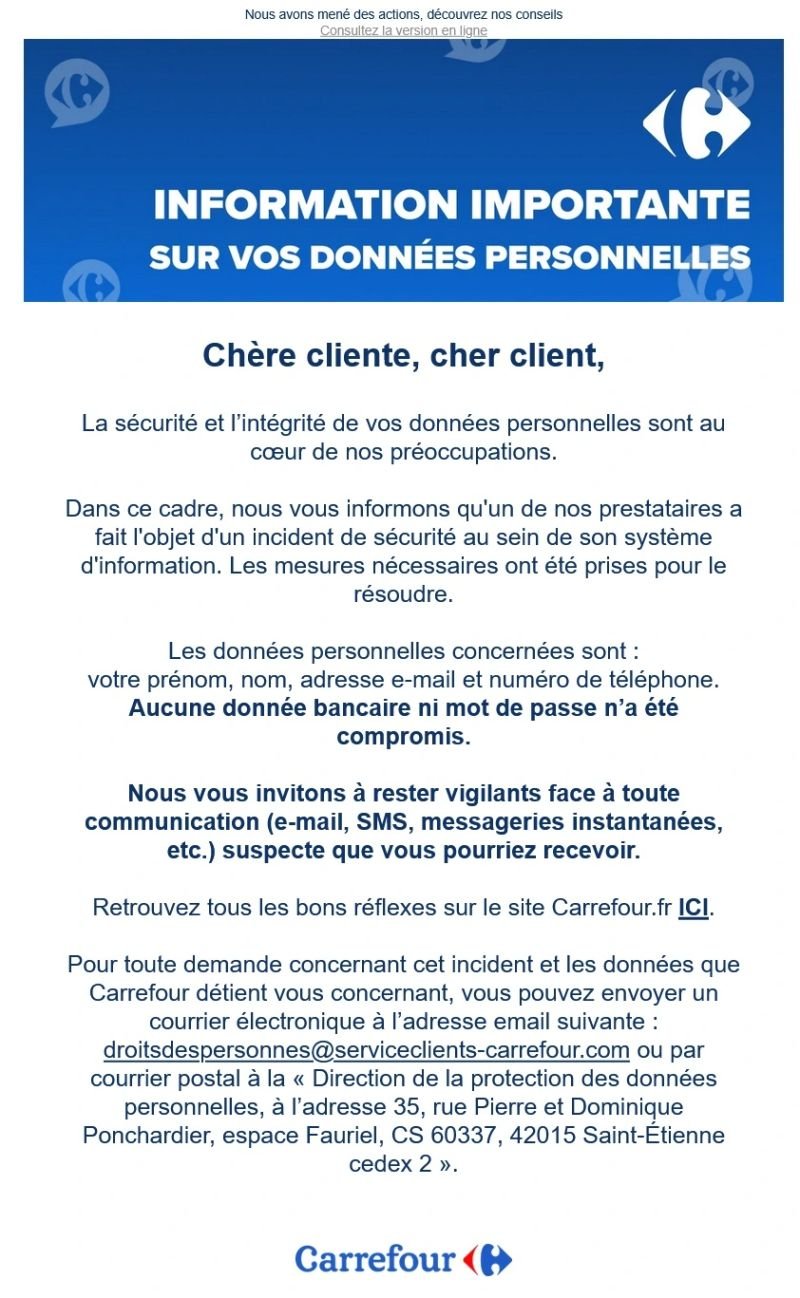
Dans un e-mail intitulé "Information importante sur vos données personnelles", l'enseigne confirme un incident de sécurité chez l'un de ses prestataires. Prénoms, noms, e-mails et numéros de téléphone sont concernés, mais ni mots de passe ni données bancaires, précise Carrefour.
Metabase, le logiciel qui a ouvert la porte du suivi de colis
Shipup gère le suivi des colis pour de nombreux sites marchands. C'est elle qui envoie les e-mails et les SMS de livraison. Selon Cyberattaque.org et FrenchBreaches, l'entreprise a été touchée par une faille dans Metabase, un logiciel utilisé pour analyser des bases de données. Cette vulnérabilité est référencée CVE-2026-72898. Elle permettait à un attaquant distant de s'introduire dans une installation vulnérable sans le moindre identifiant, puis de consulter les données.
Chez d'autres clients de Shipup, l'intrusion avait eu lieu entre le 31 juillet et le 17 août 2026. Carrefour ne précise ni cette période ni le nombre de clients touchés. Le volume de données réellement consultées n'est pas connu non plus. Rien n'indique en revanche que son site, ses comptes clients ou ses propres systèmes aient été compromis. La fuite vient uniquement des données confiées au prestataire, lequel assure avoir pris les mesures nécessaires pour traiter l'incident.
Shipup travaille avec plus de 700 marques. Une seule faille peut donc toucher plusieurs enseignes sans qu'aucune d'elles ne soit piratée directement. Micromania et Easypara avaient déjà été concernés, tout comme Printemps, Citadium et Aroma-Zone selon FrenchBreaches. Le 20 septembre, nous rapportions un cas similaire chez l'Afpa, où une faille chez un éditeur tiers avait exposé jusqu'à 1,7 million de dossiers.
Ces informations ne suffisent pas à payer ou à se connecter à un compte Carrefour. Elles rendent en revanche les tentatives de phishing plus crédibles. Un fraudeur qui connaît votre nom, votre e-mail et votre téléphone peut se faire passer pour l'enseigne ou pour un transporteur. Il peut évoquer une commande ou un remboursement pour vous piéger. En début de mois, nous rapportions comment un faux courrier reprenant l'identité visuelle de la DGFiP avait ciblé des personnes déjà touchées par la fuite Colis Privé. Un simple QR code suffisait à rediriger la victime vers un site de phishing. Les clients de Carrefour qui ont des questions peuvent écrire à droitsdespersonnes@serviceclients-carrefour.com.


