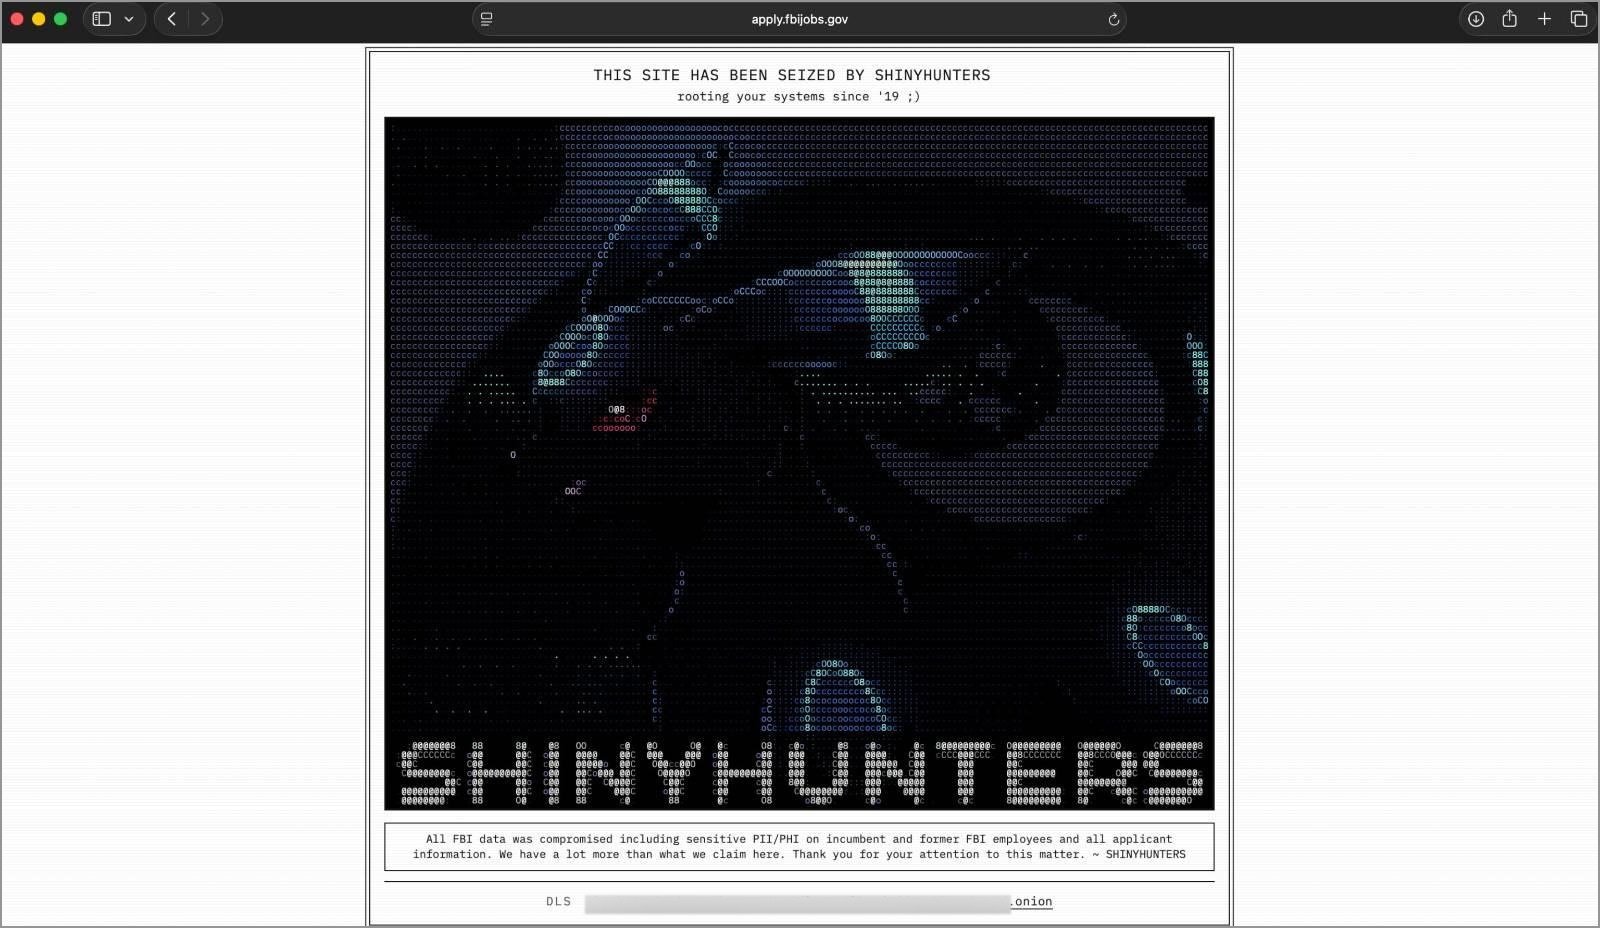
ShinyHunters revendique avoir piraté les systèmes du FBI et dérobé plusieurs téraoctets de données sensibles. Pour y parvenir, le groupe aurait exploité une nouvelle faille zero-day dans Oracle PeopleSoft.

Les systèmes du FBI compromis via une faille zero-day dans PeopleSoft
Selon le récit livré par ShinyHunters, l’intrusion aurait débuté lundi soir avec l’exploitation d’une vulnérabilité encore inconnue dans Oracle PeopleSoft. Cette faille zero-day leur aurait permis d’exécuter du code à distance pour compromettre les systèmes du FBI, puis de progresser dans le réseau interne jusqu’à atteindre une infrastructure AWS GovCloud administrée par l’agence.
De là, les attaquants auraient atteint plusieurs services internes, notamment liés aux ressources humaines, au recrutement et aux activités judiciaires du FBI, avant d’exfiltrer entre 2 et 3 To de données. Le butin comprendrait des informations sur des employés actuels du FBI, mais aussi sur d’anciens collaborateurs et des personnes ayant candidaté auprès de l’agence.
Des revendications en partie étayées par 404 Media, qui a reçu un échantillon d’environ 5 000 dossiers attribués à des employés du FBI et a pu vérifier plusieurs informations qu’ils contenaient, parmi lesquelles des numéros de téléphone correspondant à des personnes du même nom rattachées au ministère américain de la Justice.
Le FBI a bien confirmé avoir ouvert une enquête sur l’incident touchant FBIJobs.gov, mais on ignore encore jusqu’où les attaquants ont pu progresser dans ses systèmes, si les autres services et l’environnement AWS GovCloud cités par ShinyHunters ont réellement été compromis, et quelle quantité de données a effectivement été exfiltrée.
Le FBI ne serait déjà plus la seule cible
Derrière le coup d’éclat, ShinyHunters aurait aussi quelques comptes à régler avec le FBI. Les cybercriminels présentent l’opération comme une riposte à un rapport publié au printemps dernier, qui les accusait notamment d’exagérer l’étendue de leurs accès, de harceler leurs victimes et leurs proches ou encore de pratiquer le swatting. Des accusations que conteste le groupe, qui exige désormais du FBI la modification ou la suppression du document.
Un différend très ciblé qui n’empêcherait toutefois pas ShinyHunters de voir plus grand, le groupe ayant déjà revendiqué l’exploitation de la vulnérabilité PeopleSoft contre d’autres organisations, parmi lesquelles plusieurs entreprises du Fortune 500.
Ce ne serait d’ailleurs pas la première fois que ShinyHunters parvient à compromettre des systèmes via PeopleSoft. Au printemps, le groupe avait déjà été associé à l’exploitation de CVE-2026-35273, une autre faille zero-day critique permettant l’exécution de code à distance sans authentification. Plus d’une centaine d’organisations avaient alors été considérées comme potentiellement touchées, principalement dans le secteur de l’enseignement supérieur.
La vulnérabilité revendiquée cette semaine ne figure en revanche dans aucun avis public d’Oracle. L’éditeur a bien publié en septembre une quinzaine de correctifs pour PeopleSoft, dont quatre concernant des failles exploitables à distance sans authentification, mais rien ne permet, pour l'instant, de faire le lien entre l’une d’elles et l’attaque menée contre le FBI.


