Le gang Clop vient de goûter à ses propres méthodes. ShinyHunters a pris le contrôle de son site de fuite et affirme avoir dérobé des données assez sensibles pour extorquer à son tour l’un des groupes cybercriminels les plus connus.

Pirater le site d’un gang qui a fait de l’extorsion sa spécialité, lui voler ses propres données et menacer ensuite de s’en servir pour l’extorquer à son tour, il fallait oser. Et pourtant, c’est exactement ce que vient de faire ShinyHunters. Vendredi soir, le groupe s’est introduit sur le site Tor dont Clop se sert pour publier le nom de ses victimes et diffuser les données volées lorsqu’elles refusent de payer. Après y avoir déposé un premier message, ShinyHunters en a remplacé le contenu par sa propre page et affirme avoir récupéré des journaux système, du code source et, surtout, les clés privées associées au service onion de son rival.
Petit problème de contrôle chez Clop
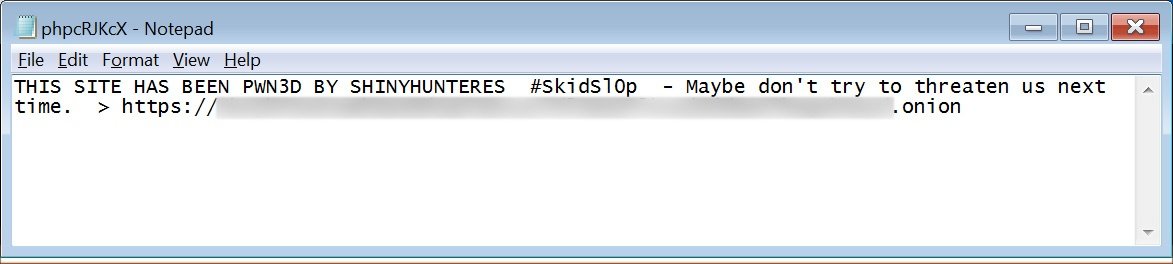
Mais que diable s’est-il donc passé ? D’après ShinyHunters, le groupe aurait exploité une vulnérabilité dans Grav, le CMS utilisé par Clop, pour déposer un fichier sur le serveur du gang sans avoir à s’authentifier. À l’intérieur, un avertissement : « Maybe don’t try to threaten us next time », soit « La prochaine fois, évitez peut-être de nous menacer ».
Quelques heures plus tard, ShinyHunters passait à la vitesse supérieure. Le site de Clop avait entièrement changé de visage et affichait désormais Noctali, le Pokémon utilisé comme emblème par ShinyHunters, ainsi qu’un lien vers le site Tor du groupe et un message revendiquant l’intrusion.
Toute cette partie de l’affaire a pu être vérifiée par BleepingComputer. Pour la suite, il faut en revanche s’en remettre aux seules déclarations de ShinyHunters, qui affirme avoir obtenu un accès complet au serveur et téléchargé son code source, ses plugins ainsi que le contenu du répertoire /var/log. Pour vous donner une idée de la gravité de la situation pour Clop, ces journaux peuvent contenir des traces d’activité, des événements d’authentification ou encore des informations sur les connexions d’administration. En gros, tout ce qu’un groupe cybercriminel préférerait ne jamais voir divulgué.
ShinyHunters assure aussi avoir mis la main sur les clés privées du service onion de Clop. Si l’information se vérifie, le coup serait encore plus sévère. Ces clés étant directement liées à l’adresse .onion du site, leur compromission permettrait théoriquement à ShinyHunters de se faire passer pour Clop et d’héberger un autre service derrière la même adresse. Le gang pourrait bien nettoyer son infrastructure et remettre son site sur pied, son adresse Tor historique serait définitivement grillée, faute de pouvoir garantir qui se trouve réellement derrière. Et quand on a fait son beurre sur une vitrine aussi connue, perdre l’adresse qui y mène fait quand même un peu désordre.
Clop cherche désespérément son nouveau créancier
Interrogés par BleepingComputer sur ce qu’ils comptaient faire des données qu’ils affirment avoir récupérées, les membres de ShinyHunters n’ont pas tourné autour du pot : extorquer Clop. Ils avaient alors laissé 72 heures au gang pour prendre contact.
Le délai est désormais écoulé et, nouveau retournement de situation plutôt improbable, Clop semble bien vouloir discuter… mais n’arrive visiblement pas à joindre son maître chanteur. D’après The Record, la page modifiée par ShinyHunters sur le site de Clop a été remplacée ce lundi par un nouveau message expliquant que le gang essayait de les contacter, mais que leur adresse mail ne fonctionnait pas.
Vrai problème technique ou volonté manifeste de tourner ShinyHunters en dérision, difficile à dire. En attendant, ShinyHunters a déjà fait grimper l’addition. Selon The Register, le groupe réclame à présent une somme à huit chiffres, à laquelle il veut ajouter tout ce que Clop aurait gagné lors de sa campagne contre Oracle E-Business Suite, « plus les intérêts »… et des excuses publiques. Il menace également de publier le nom des entreprises qui auraient payé une rançon, les montants versés et les adresses Bitcoin utilisées lors des transactions. Faute de réponse, les exigences doivent encore augmenter toutes les 24 heures.
Oracle, ou l’origine d’une rancune tenace
Car c’est finalement bien de cela qu’il s’agit : un règlement de comptes qui remonterait à la campagne menée par Clop contre Oracle E-Business Suite en 2025. À l’époque, le gang avait exploité des vulnérabilités du logiciel pour pénétrer les serveurs de plusieurs entreprises, voler leurs données puis les extorquer.
Une campagne qui aurait ensuite viré à la guerre d’ego entre cybercriminels, ShinyHunters affirmant avoir découvert l’un des exploits en premier et accusant Clop de l’avoir récupéré sans son autorisation, sur fond de menaces physiques entre les deux camps.
Un an plus tard, on en est donc rendu là : des pirates piratés, des rançonneurs rançonnés et priés, au passage, de se repentir avec conviction. Ambiance.


