À écouter les uns, impossible de naviguer tranquille sans VPN. À écouter les autres, l’outil ne sert plus à grand-chose. Entre les deux, les certitudes vont vite et les nuances beaucoup moins. Il était temps de détricoter tout cela.

Anonymat, chiffrement, sécurité, juridiction : à force d’approximations et de raccourcis, les contre-vérités sur les VPN circulent désormais comme des évidences. Sans verser dans l’excès inverse, il est plus que temps de remettre quelques notions à plat et de se pencher sur ce qu’ils savent réellement faire… ou pas.
Un VPN vous rend anonyme sur Internet
C’est sans doute l’idée reçue la plus tenace. En faisant transiter votre connexion par l’un de ses serveurs, un VPN masque votre adresse IP publique aux sites consultés et empêche votre fournisseur d’accès à Internet de voir directement une partie des destinations auxquelles vous vous connectez. Mais cela ne veut pas dire que vous êtes anonyme. Pas du tout, même.
Connectez-vous à votre compte Google, Amazon ou Instagram et le service sait toujours qui vous êtes. Cookies, identifiants publicitaires et empreinte du navigateur peuvent également servir à reconnaître un appareil ou à relier plusieurs sessions. Le VPN ne fait pas disparaître les informations que vous communiquez vous-même aux sites, ni les autres traces qui permettent de vous identifier.
Il agit en revanche sur qui peut voir quoi. Votre FAI sait que vous utilisez un VPN, tandis que le fournisseur connaît au minimum l’adresse IP depuis laquelle vous vous connectez et peut, selon son infrastructure et sa politique de confidentialité, disposer d’autres métadonnées. La confidentialité gagnée d’un côté suppose donc d’accorder davantage de confiance à l’autre. Une histoire de vases communicants plutôt que de trou noir, en somme.
Sans VPN, tout ce que vous faites sur Internet circule en clair
Les publicités pour les VPN adorent mettre en scène des Wi-Fi publics grouillant de pirates prêts à intercepter mots de passe, messages et coordonnées bancaires. Mais c’est oublier que le web d’aujourd’hui n’est plus celui d’il y a dix ans. HTTPS s’est très largement généralisé depuis le milieu des années 2010 et chiffre déjà la connexion entre votre navigateur et 90 % des sites web existants, empêchant un tiers sur le même réseau que vous ou votre FAI de lire le contenu de vos communications.
Pour autant, activer son VPN sur un Wi-Fi public n’est pas inutile, parole de l’ANSSI. HTTPS protège ce que vous échangez avec le site, mais l’opérateur du réseau, ou n’importe qui capable d’en observer le trafic, peut encore connaître les adresses IP contactées et, si vos requêtes DNS ne sont pas chiffrées, les noms de domaine auxquels vous accédez. Le VPN encapsule alors l’ensemble de ce trafic dans un tunnel chiffré jusqu’à son serveur de sortie, requêtes DNS comprises dans la plupart des cas, et protège également les échanges qui circuleraient encore sans chiffrement, mais jusqu’au serveur VPN seulement.

Un VPN gratuit revend vos données, un VPN payant les protège
Alors oui. La gratuité doit effectivement pousser à regarder de près comment le service gagne sa vie. Des VPN gratuits se financent grâce à la publicité, à la collecte de données ou à des partenariats avec des tiers, et ce n’est un secret pour personne. En témoignent les scandales qui éclatent régulièrement, concernant parfois des applications téléchargées des millions de fois.
Mais gratuit ne signifie pas forcément douteux. Un éditeur peut très bien financer une offre gratuite limitée grâce aux abonnements de ses clients payants. À l’inverse, sortir sa carte bancaire ne garantit ni une application irréprochable, ni l’absence de trackers, ni une politique de journalisation satisfaisante.
Un VPN ralentit toujours fortement la connexion
Un VPN ne peut pas totalement échapper aux lois du réseau. Les données doivent être chiffrées, encapsulées, transiter par un serveur intermédiaire et parfois suivre un trajet plus long. Ces étapes peuvent réduire le débit, en particulier si le serveur auquel on se connecte est éloigné ou déjà très sollicité.
Un ralentissement marqué n’a toutefois rien de systématique. Les protocoles récents (WireGuard, pour ne citer que le principal), des serveurs correctement dimensionnés et de bonnes interconnexions permettent aujourd’hui d’en limiter sensiblement l’impact. Et s’il faut quand même renoncer à exploiter toute la capacité d’une connexion fibre, la différence passe souvent inaperçue en navigation comme en streaming vidéo. Il peut même arriver qu’un VPN améliore le routage en faisant emprunter au trafic un chemin plus efficace que celui choisi par défaut par l’opérateur.
La navigation privée, un proxy ou Tor font la même chose qu’un VPN
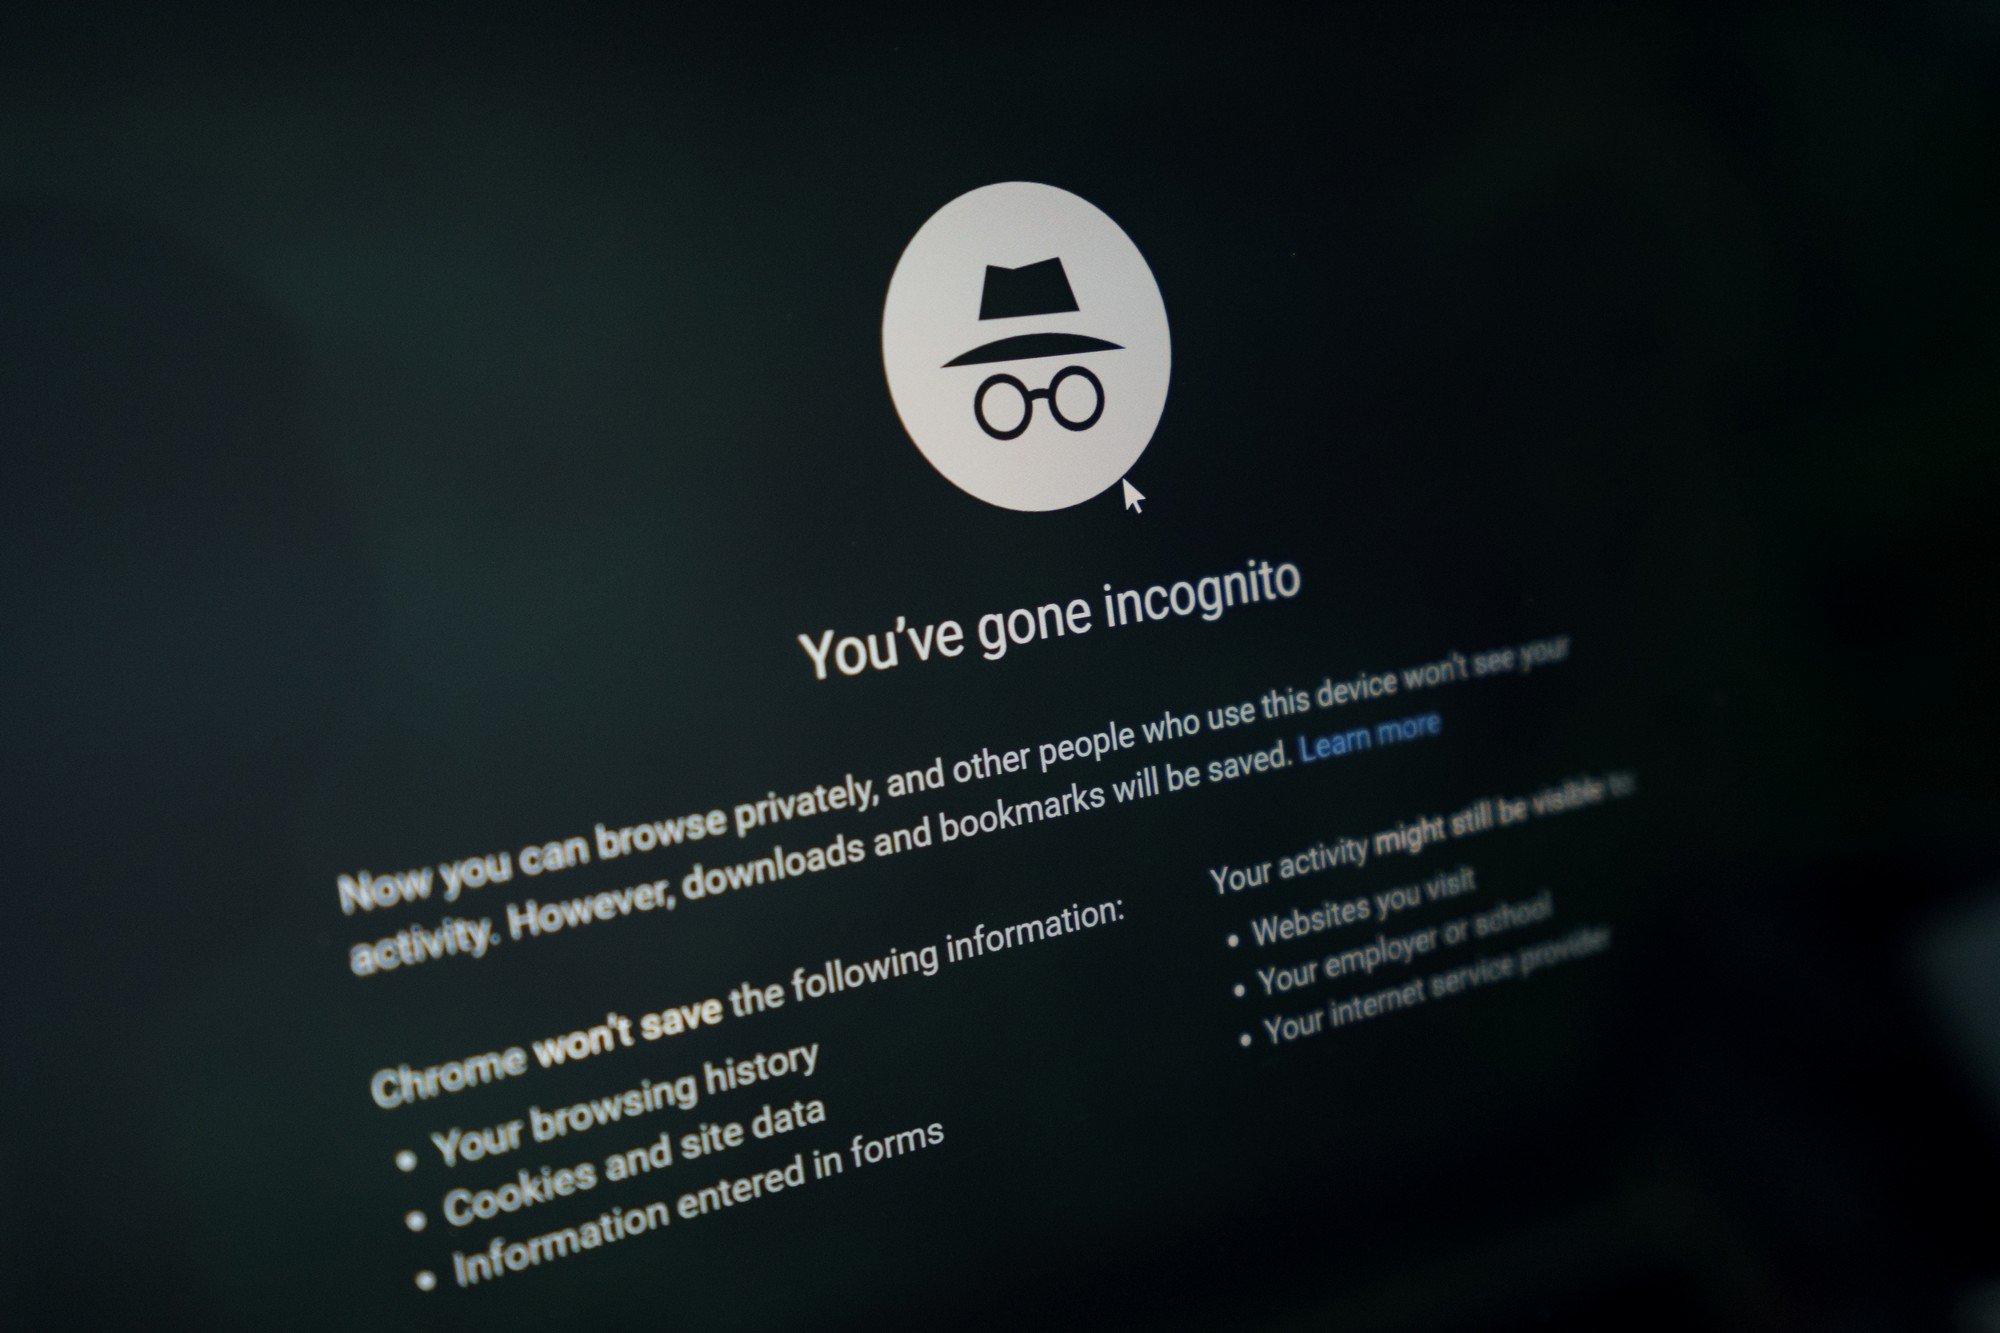
Le mode privé ou incognito sert avant tout à limiter les traces enregistrées par le navigateur sur l’appareil. Il efface notamment l’historique et les cookies de la session une fois la fenêtre fermée, mais ne masque pas votre adresse IP à votre FAI ni aux sites consultés.
Un proxy fait passer le trafic d’un navigateur ou d’une application par un serveur intermédiaire. Selon son type et la manière dont il est configuré, il peut masquer votre adresse IP, sans nécessairement protéger les autres connexions de l’appareil ni créer de tunnel chiffré.
Sur Tor, le trafic passe par plusieurs relais successifs et est chiffré en plusieurs couches, de manière à ce qu’aucun intermédiaire ne puisse connaître à la fois l’origine et la destination de la connexion. Cette protection concerne toutefois les flux envoyés sur le réseau Tor, pas l’ensemble des connexions de l’appareil.
Un VPN fait lui aussi transiter votre trafic par un serveur intermédiaire, mais à l’échelle de l’appareil : les connexions concernées passent dans un tunnel chiffré jusqu’à son serveur, quel que soit le site ou l’application qui les génère, sauf exclusions prévues par la configuration.
Quatre outils qui ne protègent donc ni les mêmes données, ni au même endroit. Avant d’opter pour l’un plutôt que pour l’autre, il faut déjà savoir ce que l’on cherche à masquer, et à qui.
Un VPN vous protège contre toutes les cyberattaques
Masquer votre adresse IP et chiffrer une connexion ne neutralise ni une pièce jointe infectée, ni un faux formulaire de connexion. Si vous saisissez votre mot de passe sur une page de phishing, le VPN transmettra très consciencieusement ces données au faux site. Et si vous téléchargez un malware, il ne vous empêchera pas de l’exécuter.
On vous l’accorde, plusieurs fournisseurs embarquent aujourd’hui des fonctions capables de bloquer des domaines malveillants, des publicités ou des trackers. Elles peuvent rendre service, mais elles ne découlent pas du fonctionnement même d’un VPN. Selon leur conception, elles peuvent aussi amener le fournisseur à analyser les requêtes DNS, les destinations contactées ou d’autres informations sur le trafic. Pas idéal pour un outil censé en savoir le moins possible sur vous.
Un VPN no-log n’enregistre aucune donnée
L’expression « no-log » est aujourd’hui tellement courante qu’elle a fini par laisser entendre qu’un fournisseur VPN ne conservait strictement rien sur ses abonnés. Dans les faits, ce n’est pas vraiment le cas.
Un service peut ne conserver ni historique de navigation ni adresses IP associées aux sites consultés, tout en traitant d’autres informations nécessaires au fonctionnement du compte : adresse mail, données de paiement, date de création, diagnostics techniques ou télémétrie de l’application. Des données de connexion peuvent aussi être utilisées temporairement pour gérer les sessions ou prévenir les abus, sans pour autant constituer un historique de navigation.
Tout dépend donc de ce que le fournisseur entend par « no-log », de la durée de conservation de ces informations et de l’usage qui en est fait. À vérifier dans la politique de confidentialité, idéalement étayée par un audit indépendant, récent et public. Attention quand même, un audit ne vaut que pour le périmètre et la période examinés, et ne certifie pas que les pratiques n’aient pas changé depuis.
Plus un VPN possède de serveurs, meilleur il est
À force de proposer peu ou prou le même service que leurs concurrents, les fournisseurs VPN communiquent bien volontiers sur la taille de leur réseau, toujours plus grand que celui des autres. Plusieurs milliers de serveurs répartis dans une centaine de pays, c’est très impressionnant, mais cela ne dit finalement pas grand-chose des débits, de la stabilité ou de la fiabilité des connexions.
Le nombre de serveurs peut donner une indication sur l’étendue d’un réseau, mais il ne permet pas d’en juger la qualité. Quelques centaines de machines bien réparties, bien dimensionnées et correctement interconnectées peuvent offrir de meilleurs résultats qu'un parc dix fois plus vaste, mais constamment saturé ou mal administré.
Un VPN basé en Suisse, au Panama ou aux Îles Vierges britanniques protège forcément mieux votre vie privée
Bien évidemment, le pays dans lequel une société a établi son siège doit peser dans la balance : il détermine une partie du cadre juridique auquel elle est soumise et les conditions dans lesquelles les autorités peuvent lui réclamer des données. De là à en faire un brevet automatique de confidentialité, il y a un pas que seul le marketing VPN franchit sans ciller.
La juridiction ne dit d’abord rien des données que le service détient. Un fournisseur installé dans un pays réputé favorable au respect de la vie privée peut très bien collecter des informations qu’un concurrent établi dans un pays jugé moins favorable ne conserve pas.
Par ailleurs, la société qui exploite le service, sa maison mère et les serveurs de son infrastructure ne sont pas toujours établis dans le même pays. Plusieurs juridictions peuvent donc se superposer, et plusieurs droits s’appliquer.
À tout prendre, un VPN établi dans un pays des Five, Nine ou Fourteen Eyes mais dont l’architecture a été conçue pour ne pas conserver de données exploitables peut offrir davantage de garanties qu’un concurrent installé dans un « data haven » qui collecte à tour de bras.


